Киберполиция Украины предупредила о возможности новых атак через M.E.doc
Следуя рекомендациям хакеров, пользователи подвергают опасности не только собственный компьютер, но и всю локальную сеть, сообщили в ведомстве.
Департамент киберполиции Национальной полиции Украины предупредил о возможности новых атак через программу отчётности и документооборота M.E.doc. Соответствующее заявление опубликовано на официальном сайте ведомства.
Согласно документу, разработчики M.E.doc. рекомендуют запускать данное ПО только от имени администратора и вносить его в "список доверенных программ". Следуя таким советам, пользователь автоматически открывает злоумышленникам доступ к информации, находящейся на компьютере.
— Этими безрассудными инструкциями компании — разработчики ПО создают потенциальную платформу для распространения вредного программного обеспечения, которую хакерам остаётся только взломать и использовать в своих противоправных целях. При этом злоумышленники экономят своё время и ресурсы, а их атаки становятся массовыми и разрушительными, — говорится в сообщении.
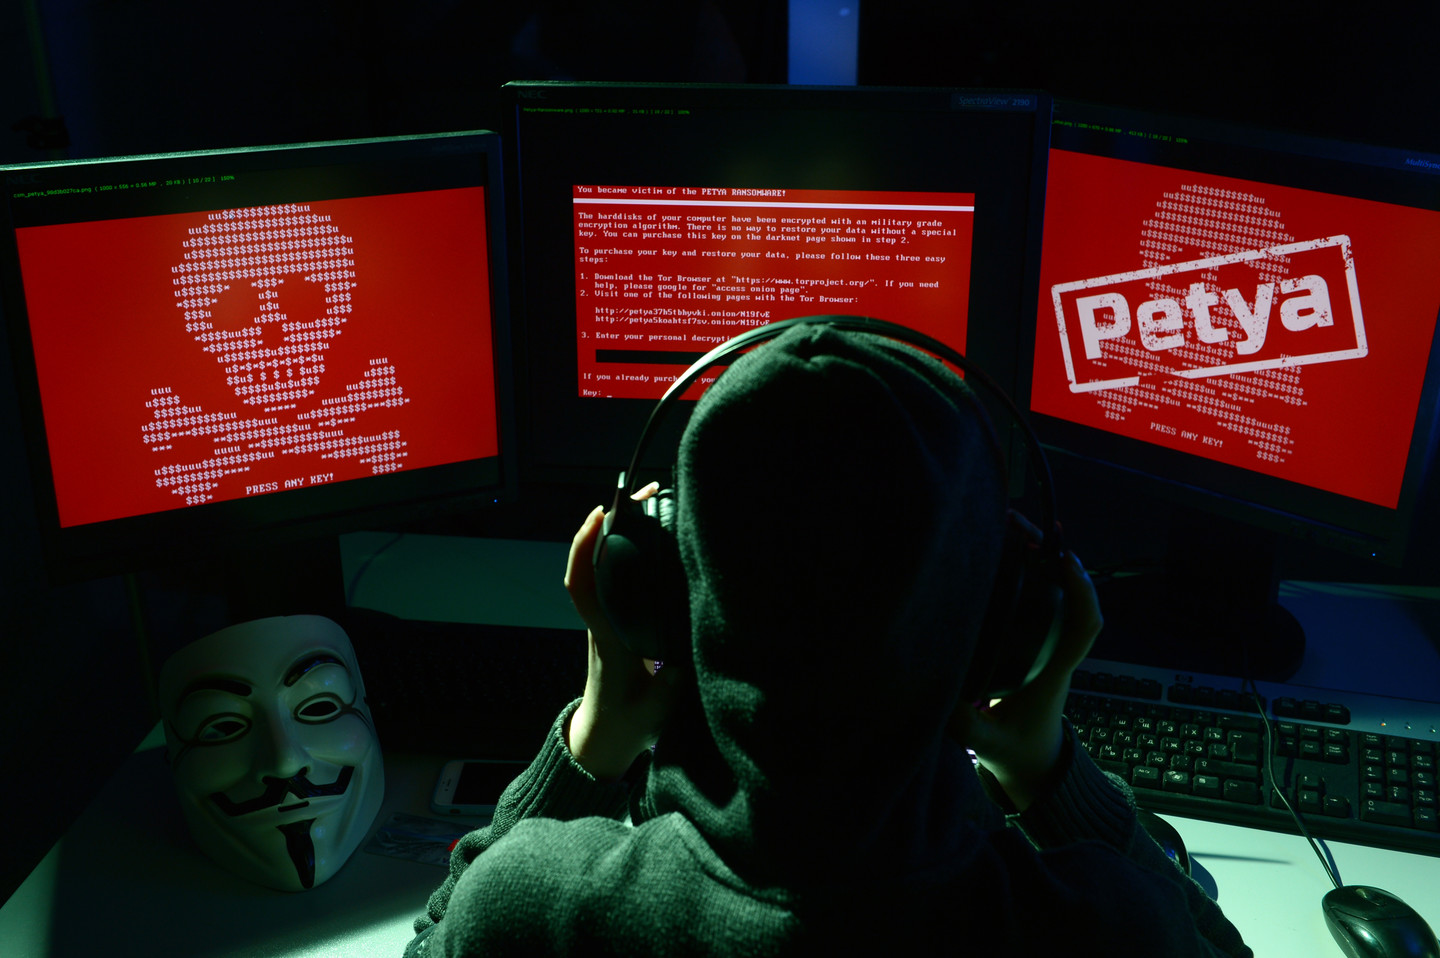
Напомним, в конце июня в результате массовой кибератаки с помощью вируса-вымогателя Petya были поражены компьютеры более десяти государств. Наиболее сильно пострадали банковский, энергетический и транспортный секторы Украины. Позже департамент киберполиции страны сообщил, что вирус был распространён путём "фишинга" и обновления ПО M.E.doc. My Webpage
Новостной сайт E-News.su | E-News.pro. Используя материалы, размещайте обратную ссылку.
Если заметили ошибку, выделите фрагмент текста и нажмите Ctrl+Enter