Поэтому его мнение об информационных атаках на Россию является чрезвычайно ценным.
И свежий доклад на тему «Цифровое пространство как поле боя», сделанный 18 февраля, должен посмотреть каждый патриот России и каждый инфо-партизан.
Мы ознакомились с докладом. Некоторые любопытные слайды, использованные Игорем Ашмановым, мы приведём для ознакомления, однако лучше посмотреть весь доклад – в нём гораздо больше полезной информации.


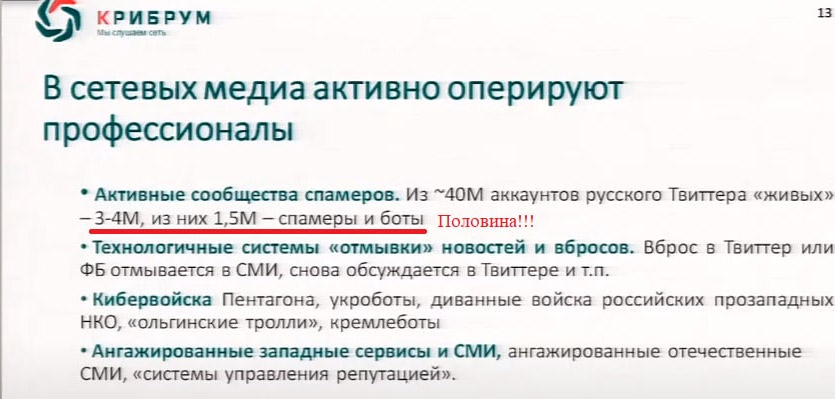
Происходят регулярные атаки на российское информационное пространство по ключевым темам (корневым смыслам). Причём с одних и тех же аккаунтов. Мы же можем говорить о ботофермах?
Ботофермы, конечно, существуют. Они массово создаются на Украине, в частности, это сейчас одна из специализаций украинских айтишников. Туда же – всякая обвязка: автоматическая регистрация, скрытие, продажа и подмена IP-адресов и т.п.
Но нужно понимать, что (в отличие от нас) у противника есть массовый кадровый ресурс эмигрантов из России и бывшего СССР, минимум 3-4 миллиона русскоговорящих, многим из которых нужна работа и деньги. Их можно нанимать пачками, то есть необязательно боты должны быть неживыми.
Как сказал когда-то ИТ-журналист и писатель Алексей Андреев, «Зачем нужны гигантские боевые человекоподобные роботы, когда есть масса маленьких роботообразных людей?».
Пентагон регулярно и совершенно открыто публикует вакансии по найму информационных бойцов со знанием английского, арабского, русского, украинского языков, способных управлять 10-15 виртуалами. А также публикует тендеры на системы, обеспечивающие регистрацию таких виртуалов и управление ими. Я лично видел несколько таких тендерных заявок за последние 10-12 лет.
Вот, например, новость ещё от 2011 года:
«Вашингтон готов потратить $42 млн на разработку компьютерной программы, которая поможет выявлять и систематизировать данные о морально-психологическом состоянии военнослужащих и других групп населения разных стран, тенденциях и событиях, которые могут иметь отношение к безопасности США. Предполагается, что система будет отслеживать враждебную по отношению к США пропаганду и помогать вести контрпропаганду. Ее название SMISC расшифровывается как «социальные медиа в стратегической коммуникации». Область развертывания — Facebook, Twitter, YouTube и другие популярные социальные сервисы»
Таких новостей было много. Очевидно, такие системы давно закуплены и созданы, а инфобойцы наняты.
Хотелось бы понимать масштабы. Сколько таких аккаунтов? Какова их география (из каких стран)?
Сколько их, мне сказать трудно, мы в «Крибруме» не занимаемся специально их выявлением, просто видим следы их деятельности, в том числе при подавлении спама.
Я бы навскидку сказал (обычно это называется «экспертным мнением»), что их десятки тысяч.
География не имеет большого значения, потому что адреса подменяются, покупаются большими диапазонами, виртуалы заходят в сеть через VPN и другие средства сокрытия адреса. Сейчас IP-адрес теряет роль идентификатора и интернет-ресурсов, и пользователей.
Как вы относитесь к идее авторизированного входа в сеть, так называемого «входа по паспорту» (условно)? Насколько сложно это реализовать технически? Будут ли при этом кричать про «притеснения свобод» и нужно ли обращать на эти крики внимание?
Я отношусь скептически. реализовать это непросто. Шуму от «правозащитников» будет действительно много.
А большого смысла – нет.
Общая идея такой авторизации обычно – это «ответственность за слова». Шоб, понимашь, неповадно этим вот.
Но надо понимать, что если пользователь в Интернете совершил что-то действительно серьёзно незаконное, то государство (МВД, ФСБ, СК) его в любом случае вычислит если захочет и заморочится вычислением. Мы видим довольно много таких случаев в прессе. У государства есть механизмы, о которых сетевые хулиганы и экстремисты мало задумываются: выемка данных в мессенджере или социальной сети, выемка сессий у провайдера, сессий, сообщений и маршрутов у мобильного оператора. Сопоставление запросов, времён выхода в сеть, отпечатков браузера и т.п. позволяет вычислить почти кого угодно.
А если какой-то крутой хакер научился это обходить – то он и «авторизацию» тоже легко обойдёт.
Если же упростить вычисление наивных непрофессиональных анонимов-хулиганов, то что это даст? Больше случаев преследования за более мелкие нарушения? А кто их будет расследовать? Какие суды смогут с этой лавиной справиться? Мы точно хотим миллионы дел про матерщину и оскорбления в сети? У нас получится нация юристов и осуждённых.
Вообще, идея идентификации всех пользователей чем-то напоминает городскую легенду про реагент в бассейне, реагирующий на мочу.
Проще просто внедрить в коммуникационные платформы фильтры, которые «запикивают» звёздочками мат, брань, оскорбления – это проблема решаема технически, я точно знаю, потому что прикладная лингвистика – это моя профессия. Вон ВКонтакте уже объявляет запуск «фильтра травли». И уже есть закон о самоцензуре социальных сетей. Ботов тоже нужно банить технически, большинство соцсетей и коммуникационных платформ это уже делают.
Мне кажется, это более правильный путь.


