Разработчики показали первый в мире 1000-ядерный процессор
На проходящем в Гонолулу симпозиуме VLSI Technology and Circuits разработчики представили первый в мире 1000-ядерный процессор, создание которого началось еще в 2006 году.
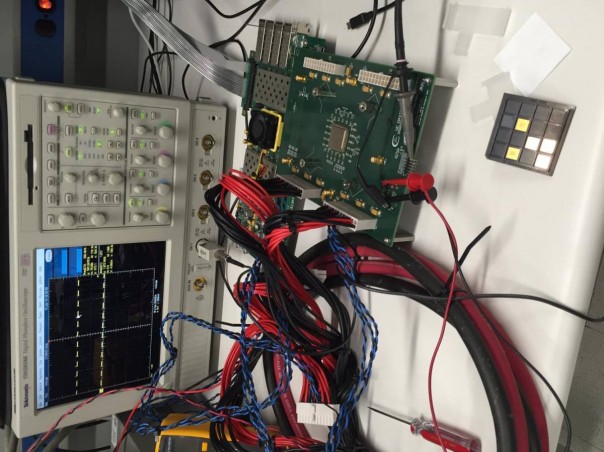
Как сообщает TechXplore, процессор KiloCore был создан командой инженеров из Калифорнийского университета в сотрудничестве с IBM. Внутри процессора находится 621 млн транзисторов, а скорость его расчетов достигает 1,78 триллионов операций в секунду. При этом каждое ядро может работать независимо, по мере необходимости отключаясь для экономии электроэнергии. Тактовая частота процессора составляет 1,78 ГГц. По словам руководившего группой разработчиков профессора Бивана Бааса, процессор достаточно энергоэффективен. К примеру, на выполнение 115 млрд операций в секунду ему потребуется лишь 0.7 Вт – эквивалент батарейки AA.
По данным представителей IBM, в созданных до сих пор процессорах количество ядер не превышало 300, а сами они использовались в исследовательских целях. Что касается KiloCore – разработчики планируют выйти с ним на потребительский рынок. Напомним, о намерении создать процессор было заявлено еще в 2006 году. При этом разработчики тогда планировали, что процессор будет совместим с мобильными устройствами. Мобильное устройство, оснащенное многопроцессорным чипом, сможет воспроизводить видео высокой четкости (в том числе и потоковое), потребляя при этом мизерную часть заряда батареи. Источник
В компьютерах с процессорами Intel обнаружена "огромная дыра"В компьютерах с процессорами Intel обнаружена "огромная дыра"
"Огромная дыра"
Многие персональные компьютеры с процессорами Intel x86 содержат скрытую уязвимость, эксплуатировать которую хакеры могут начать в любой момент, рассказал на ресурсе BoingBoing независимый исследователь и разработчик Дэмиен Заммит (Damien Zammit). Проблема находится в чипсетах Intel нескольких последних поколений. Она представляет собой целый микроконтроллер, расположенный отдельно от центрального процессора. Он называется Intel Management Engine (Intel ME). Некоторые зарубежные издания охарактеризовали этот компонент "огромной дырой" (enormous flaw), учитывая возможности, которые он способен предложить злоумышленникам.
Отдельный микрокомпьютер
Intel ME — это целый отдельный микрокомпьютер, который управляет центральным процессором (ЦП). Он работает под управлением собственной микропрограммы независимо от ЦП и способен продолжать функционировать даже если система находится в "ждущем режиме" — когда под напряжением находится только оперативная память.
В некоторых чипсетах Intel ME служит для реализации технологии Intel Active Management Technology (AMT), позволяющей системным администраторам дистанционно управлять персональными компьютерами. Для этой цели микроконтроллер напрямую подключен к оперативной памяти и может получать доступ к любой ее области без ведома операционной системы. Микроконтроллер также обладает собственным сервером TCP/IP и может обмениваться сетевыми пакетами через сетевой адаптер компьютера с удаленным сервером, минуя любые установленные на компьютере фаерволы.
"Безопасность через неясность"
В микроконтроллер Intel ME нельзя попасть, нет ни одного способа его отключить. Нет возможности проверить его микропрограмму и что она делает. И если в ней есть уязвимости, их нельзя устранить.
В случае использования этого компонента злоумышленниками, они смогут действовать абсолютно незаметно, так как ни одно программное средство не сможет обнаружить вредоносную активность вследствие недоступности микроконтроллера для операционной системы.
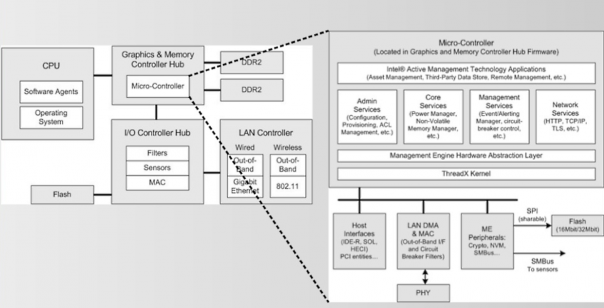
Схема микроконтроллера Intel ME
Безопасность микроконтроллера базируется на принципе "безопасность через неясность". То есть его нельзя скомпрометирировать, потому что никто (кроме Intel) не знает, как он устроен. При этом устройство обладает практически безграничными неконтролируемыми правами.
"Несмотря на то, что микропрограмма защищена 2048-битным ключом шифрования RSA, исследователи смогли взломать ранние версии чипсетов с микроконтроллером Intel ME и получить частичный контроль над встроенным программным обеспечением", — сообщает Заммит.
Другие уязвимости в аппаратном обеспечении
Ранее безопасность базовых компонентов вычислительных систем неоднократно оказывалась под вопросом. Так, в марте 2015 г. исследователи Ксено Кова (Xeno Kovah) и Кори Каленберг (Corey Kallenberg) на конференции CanSecWest в Ванкувере, Канада, продемонстрировали способность дистанционно перепрошивать "биосы" персональных компьютеров, помещая в его программное обеспечение вредоносный код.
На днях Ксено Кова вместе с коллегой Траммелем Хадсоном (Trammell Hudson) объявили о разработке компьютерного червя под названием Thunderstrike 2, способного проникать в недосягаемую для антивирусов прошивку компьютеров Apple Mac, минуя все барьеры системы безопасности.
В 2015 г. исследователи рассказали о том, что в архитектуре x86 находится дефект, позволяющий злоумышленникам помещать руткит в прошивку персональных компьютеров и получать к системе практически неограниченный доступ. Примечательно, что уязвимость в архитектуре x86 появилась в 1997 г., но обнаружена была только спустя 18 лет.
В 2014 г. исследователи по безопасности рассказали, что в инструмент хакера можно превратить любое USB-устройство, будь то флешка, внешний жесткий диск, мышь, клавиатура или даже смартфон с USB-интерфейсом. Дело в том, что каждое периферийное устройство содержит чип — контроллер интерфейса, — который можно легко перепрошить. Нет никакой защиты, которая бы препятствовала этому действию. Источник
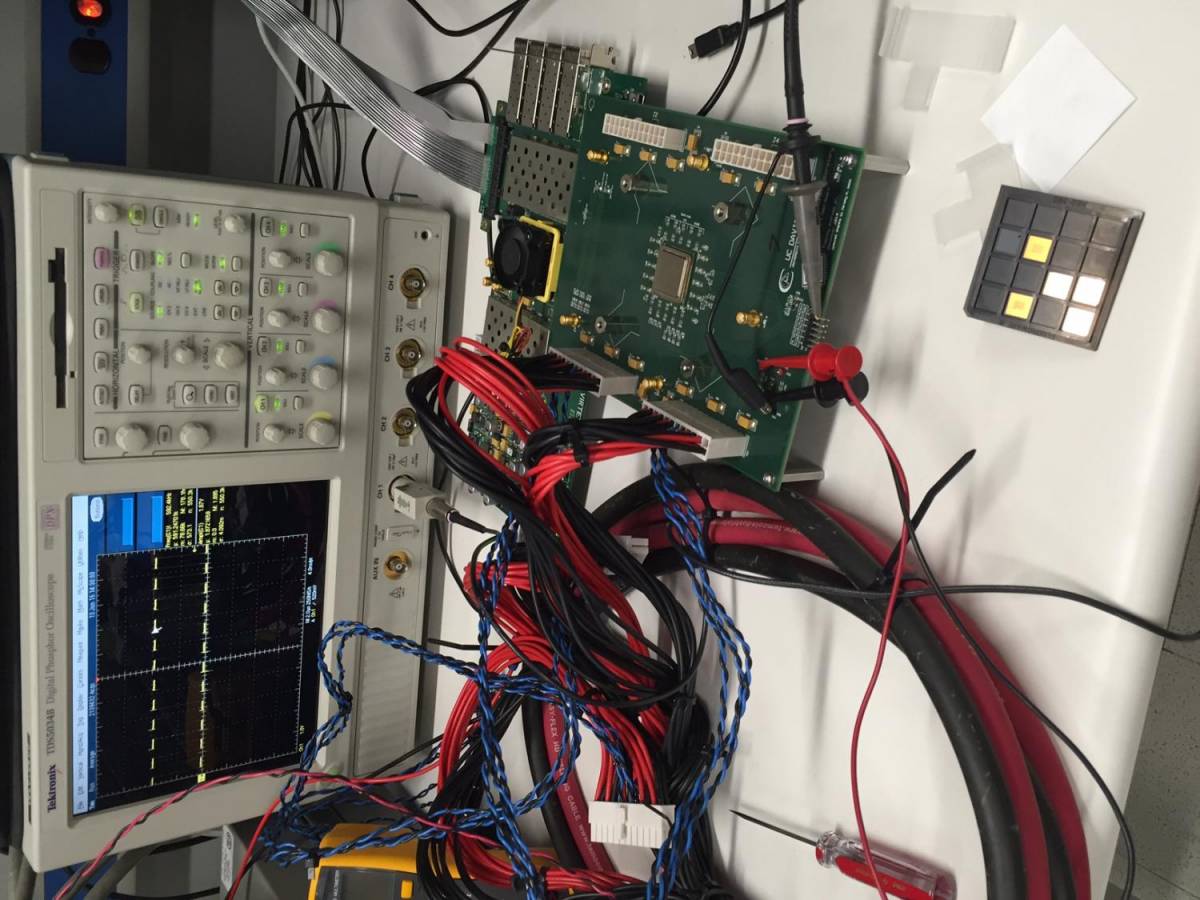
Как сообщает TechXplore, процессор KiloCore был создан командой инженеров из Калифорнийского университета в сотрудничестве с IBM. Внутри процессора находится 621 млн транзисторов, а скорость его расчетов достигает 1,78 триллионов операций в секунду. При этом каждое ядро может работать независимо, по мере необходимости отключаясь для экономии электроэнергии. Тактовая частота процессора составляет 1,78 ГГц. По словам руководившего группой разработчиков профессора Бивана Бааса, процессор достаточно энергоэффективен. К примеру, на выполнение 115 млрд операций в секунду ему потребуется лишь 0.7 Вт – эквивалент батарейки AA.
По данным представителей IBM, в созданных до сих пор процессорах количество ядер не превышало 300, а сами они использовались в исследовательских целях. Что касается KiloCore – разработчики планируют выйти с ним на потребительский рынок. Напомним, о намерении создать процессор было заявлено еще в 2006 году. При этом разработчики тогда планировали, что процессор будет совместим с мобильными устройствами. Мобильное устройство, оснащенное многопроцессорным чипом, сможет воспроизводить видео высокой четкости (в том числе и потоковое), потребляя при этом мизерную часть заряда батареи. Источник
В компьютерах с процессорами Intel обнаружена "огромная дыра"В компьютерах с процессорами Intel обнаружена "огромная дыра"
"Огромная дыра"
Многие персональные компьютеры с процессорами Intel x86 содержат скрытую уязвимость, эксплуатировать которую хакеры могут начать в любой момент, рассказал на ресурсе BoingBoing независимый исследователь и разработчик Дэмиен Заммит (Damien Zammit). Проблема находится в чипсетах Intel нескольких последних поколений. Она представляет собой целый микроконтроллер, расположенный отдельно от центрального процессора. Он называется Intel Management Engine (Intel ME). Некоторые зарубежные издания охарактеризовали этот компонент "огромной дырой" (enormous flaw), учитывая возможности, которые он способен предложить злоумышленникам.
Отдельный микрокомпьютер
Intel ME — это целый отдельный микрокомпьютер, который управляет центральным процессором (ЦП). Он работает под управлением собственной микропрограммы независимо от ЦП и способен продолжать функционировать даже если система находится в "ждущем режиме" — когда под напряжением находится только оперативная память.
В некоторых чипсетах Intel ME служит для реализации технологии Intel Active Management Technology (AMT), позволяющей системным администраторам дистанционно управлять персональными компьютерами. Для этой цели микроконтроллер напрямую подключен к оперативной памяти и может получать доступ к любой ее области без ведома операционной системы. Микроконтроллер также обладает собственным сервером TCP/IP и может обмениваться сетевыми пакетами через сетевой адаптер компьютера с удаленным сервером, минуя любые установленные на компьютере фаерволы.
"Безопасность через неясность"
В микроконтроллер Intel ME нельзя попасть, нет ни одного способа его отключить. Нет возможности проверить его микропрограмму и что она делает. И если в ней есть уязвимости, их нельзя устранить.
В случае использования этого компонента злоумышленниками, они смогут действовать абсолютно незаметно, так как ни одно программное средство не сможет обнаружить вредоносную активность вследствие недоступности микроконтроллера для операционной системы.
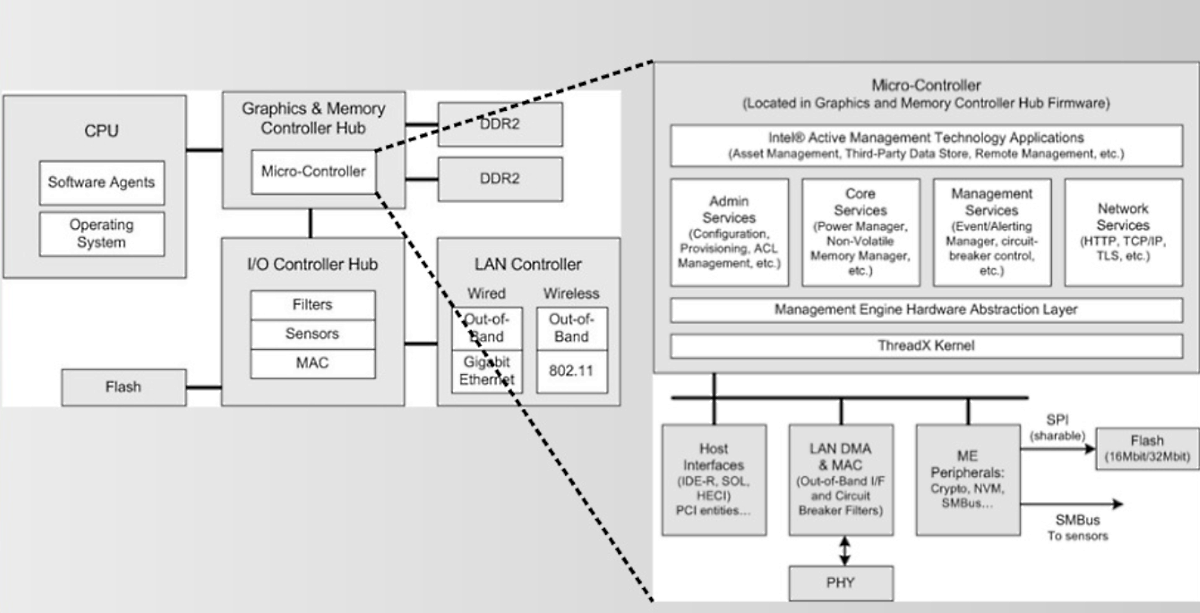
Схема микроконтроллера Intel ME
Безопасность микроконтроллера базируется на принципе "безопасность через неясность". То есть его нельзя скомпрометирировать, потому что никто (кроме Intel) не знает, как он устроен. При этом устройство обладает практически безграничными неконтролируемыми правами.
"Несмотря на то, что микропрограмма защищена 2048-битным ключом шифрования RSA, исследователи смогли взломать ранние версии чипсетов с микроконтроллером Intel ME и получить частичный контроль над встроенным программным обеспечением", — сообщает Заммит.
Другие уязвимости в аппаратном обеспечении
Ранее безопасность базовых компонентов вычислительных систем неоднократно оказывалась под вопросом. Так, в марте 2015 г. исследователи Ксено Кова (Xeno Kovah) и Кори Каленберг (Corey Kallenberg) на конференции CanSecWest в Ванкувере, Канада, продемонстрировали способность дистанционно перепрошивать "биосы" персональных компьютеров, помещая в его программное обеспечение вредоносный код.
На днях Ксено Кова вместе с коллегой Траммелем Хадсоном (Trammell Hudson) объявили о разработке компьютерного червя под названием Thunderstrike 2, способного проникать в недосягаемую для антивирусов прошивку компьютеров Apple Mac, минуя все барьеры системы безопасности.
В 2015 г. исследователи рассказали о том, что в архитектуре x86 находится дефект, позволяющий злоумышленникам помещать руткит в прошивку персональных компьютеров и получать к системе практически неограниченный доступ. Примечательно, что уязвимость в архитектуре x86 появилась в 1997 г., но обнаружена была только спустя 18 лет.
В 2014 г. исследователи по безопасности рассказали, что в инструмент хакера можно превратить любое USB-устройство, будь то флешка, внешний жесткий диск, мышь, клавиатура или даже смартфон с USB-интерфейсом. Дело в том, что каждое периферийное устройство содержит чип — контроллер интерфейса, — который можно легко перепрошить. Нет никакой защиты, которая бы препятствовала этому действию. Источник
Новостной сайт E-News.su | E-News.pro. Используя материалы, размещайте обратную ссылку.
Если заметили ошибку, выделите фрагмент текста и нажмите Ctrl+Enter