Отраслевой штаб Минцифры утвердил требования к комплексной защите центров обработки данных (ЦОД) от беспилотников (БПЛА) и других воздушных угроз. Об этом пишет "Коммерсантъ" со ссылкой на документ.
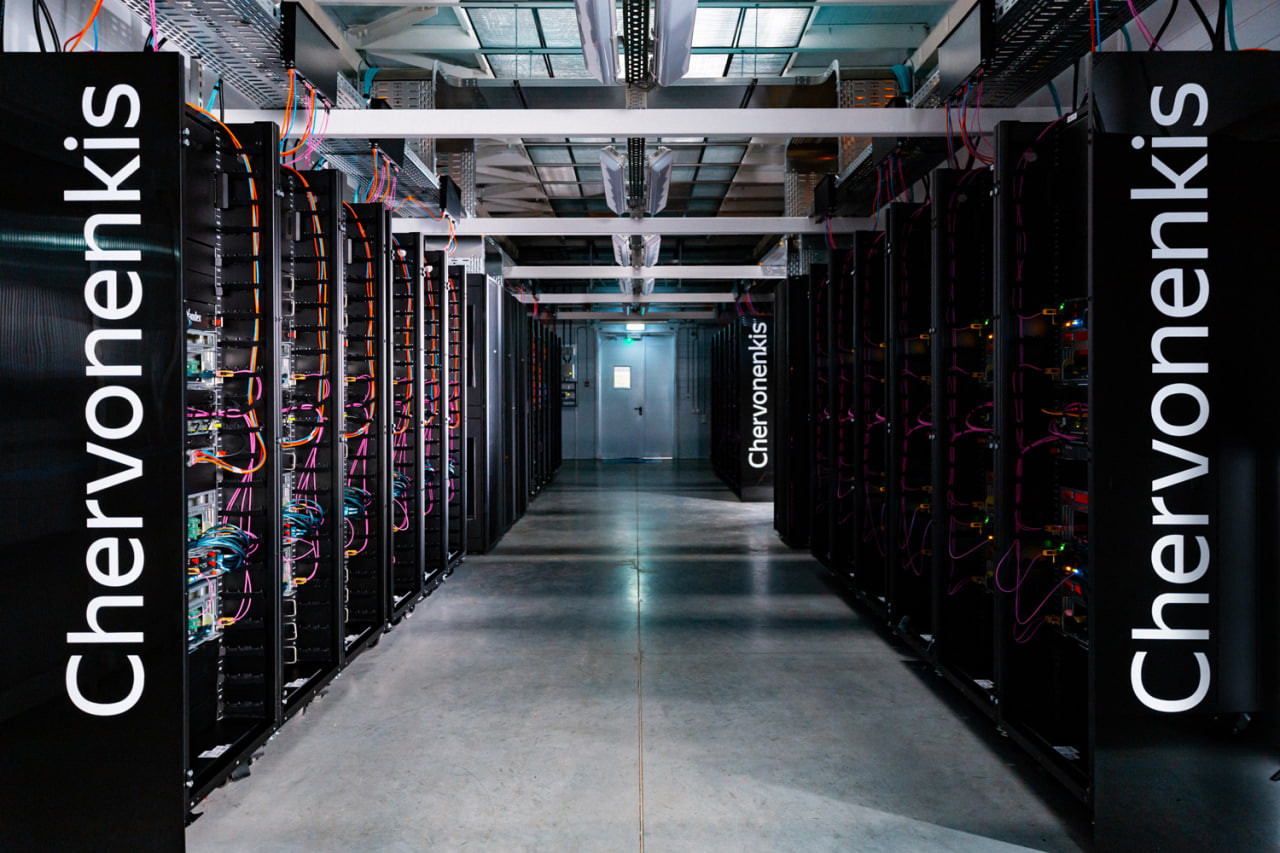
Документ распространяется на ЦОДы в России, которые проектируются, строятся или уже эксплуатируются, вне зависимости от формы собственности и оператора. "Разработка рекомендаций завершена, документ направлен профильным организациям", - подтвердили газете в Минцифры, добавив, что министерство взаимодействует с отраслью для координации действий. Получение документа подтвердили два собеседника "Коммерсанта" на телеком-рынке, два источника на инфраструктурном рынке и собеседник, знакомый с разработкой рекомендаций.
Согласно новому документу, критически важные дата-центры делятся на три категории: К1 - стратегические объекты, поражение которых может нарушить ключевые государственные функции на срок от часа; К2 - объекты, обеспечивающие работу экономически или социально важных систем регионального и отраслевого уровня, нарушение которой может продолжаться от четырех часов; К3 - корпоративные ЦОДы, повреждение которых приведет к существенным потерям отдельных организаций без масштабных последствий для государства.
Для каждой категории ЦОДов действуют свои критерии защищенности, например - тип размещения (подземное или наземное). Для действующих ЦОДов предусмотрено снижение заметности с воздуха. Защиту предлагается выстраивать по многоуровневому принципу, сочетая физическое укрепление, радиоэлектронные средства и системы противодействия воздушным угрозам. Конструкции должны обеспечивать сохранность машинных залов, систем охлаждения и электроснабжения при воздействии ударной волны и осколков. Критически важные сервисы предлагается резервировать. Предусмотрены также единый ситуационный центр и взаимодействие операторов ЦОДов с Минобороны, МЧС, Росгвардией и экстренными службами.