Программист случайно остановил распространение вируса-вымогателя
Программист пошутил, что теперь может писать в резюме, что стал преградой для международной кибератаки.
Программист с ником @MalvareTechBlog из Британии остановил вирус WannaCry, обрушивший компьютеры множества корпораций и госструктур по всему миру, пишет The Guardian.
Внимательный британец заметил, что вирус обращается к адресу iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com. Оказалось, адрес был зашит в вирус на тот случай, если его потребуется остановить. Программист зарегистрировал домен с таким именем и смог на время заблокировать вредоносное ПО. Как только хакеры изменят адрес, вирус снова заработает.
— Я признаюсь, что я не знал, что регистрация домена остановит вредоносное ПО до тех пор, пока я не зарегистрировал его, поэтому изначально это было случайно, — написал программист в своём аккаунте в "Твиттере".
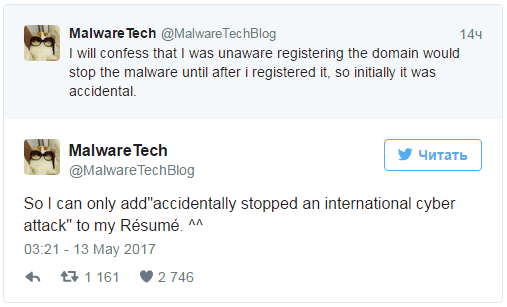
— Так что я могу добавить строчку "случайно отразил международную кибератаку" в своё резюме, — добавил он.
Напомним, вчера кибератакам подверглись организации и госструктуры сразу нескольких государств — были парализованы телекоммуникационная сеть Испании, здравоохранительная система Великобритании и многое другое. Подозревают в этом, конечно, Россию. Источник
Русские хакеры и оружие АНБ: как в мире отреагировали на массовую кибератаку
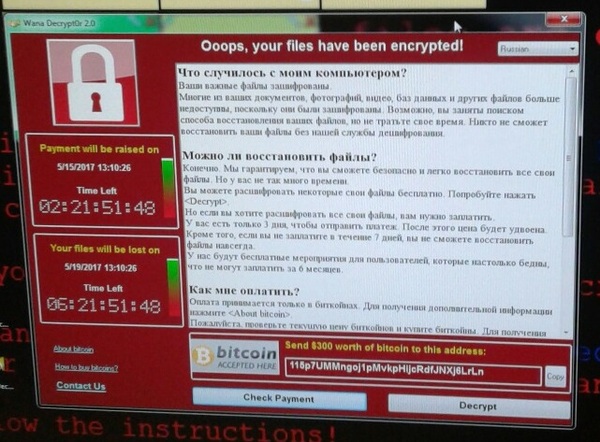
Хакерские атаки с использованием вируса WanaCrypt0r 2.0 затронули 99 стран, но основной удар приняла на себя Россия. Это, однако, не помешало британскому изданию The Telegraph возложить вину за кибервзлом на российских хакеров — издание утверждает, что вирусная атака была якобы проведена Москвой в ответ на американскую бомбардировку сирийской военной базы. Между тем Соединённые Штаты сами под подозрением — ряд экспертов, в том числе бывший сотрудник АНБ Эдвард Сноуден, полагают, что взломы проводятся с помощью инструментов, которые были разработаны разведывательной службой США. О масштабной вирусной атаке и её информационных последствиях
Одна из самых грандиозных хакерских атак продолжается. Со всего мира поступают новые сообщения о том, что серверы различных компаний подвергаются взлому. Одно из последних пришло от РЖД и сотового оператора МТС.
«На IT-систему РЖД была произведена вирусная атака, вирус в настоящее время локализован, проводятся технические работы по его уничтожению и обновлению антивирусной защиты», — говорится в сообщении транспортной компании.
Об успешном отражении кибернападения сообщили также в офисе МТС. «Атаки на МТС были ночью, мы их отразили», — заявил пресс-секретарь сотового оператора Дмитрий Солодовников.
Ранее от взломов пострадали медучреждения в Великобритании, испанская телекоммуникационная компания Telefonica, американский почтовый гигант FedEx, несколько заводов Renault во Франции, сайт немецкой железной дороги, российский Сбербанк, операторы мобильной связи«МегаФон» и Yota, а также МВД и МЧС России.
Разработчики антивируса Avast сообщили о 75 тыс. хакерских атак с использованием вируса WanaCrypt0r 2.0 в 99 странах. По данным компании, в первую очередь вирус распространяется в России, на Украине и на Тайване. В «Лаборатории Касперского» сообщили, что зафиксировали около 45 тысяч попыток хакерских атак в 74 странах, с наибольшим числом взломов в России.
Чтобы наглядно показать масштаб проводимой атаки, издание The New York Times создало интерактивную карту, на которой отмечены места и темпы распространения вредоносной программы.
«Русский след»
Пока не удаётся установить, из какой именно страны производятся взломы и блокировка компьютеров. Не исключено, что орудует целая банда хакеров, члены которой находятся в разных точках мира. Тем временем британские СМИ уже выдвигают предположения о том, что в нападениях просматривается «русский след».
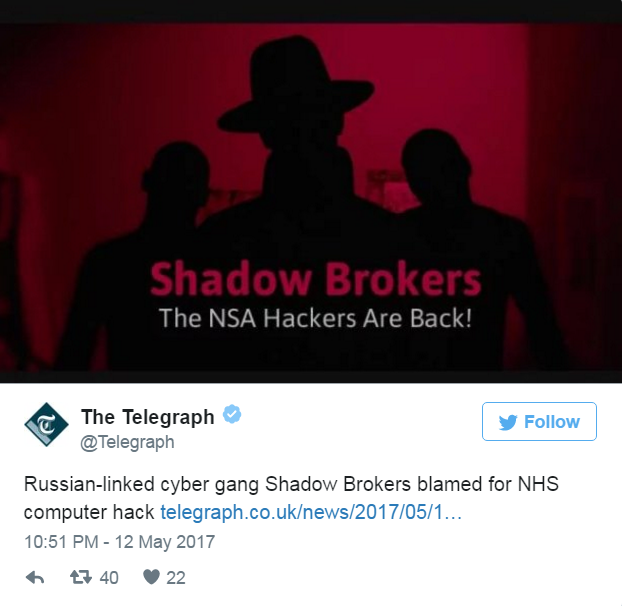
Издание The Telegraph проводит параллели между событиями в мире и действиями хакерской группы The Shadow Brokers. По версии издания, члены этой банды начали заражать компьютеры вирусом вскоре после ударов США по Сирии.
По данным The Telegraph, на следующий день после нанесения ударов в Сирии группировка опубликовала предупреждение Дональду Трампу, осудив данное решение.
А ещё спустя неделю, 14 апреля, The Shadow Brokers осуществила хакерскую атаку, применив программу, украденную у АНБ. Эта же программа, как предполагается, была использована и в последних атаках.
«Некоторые эксперты считают, что время и последовательность событий играют важную роль и указывают на то, что у группировки The Shadow Brokers есть связи с российским правительством», — говорится в статье. При этом никаких доказательств этой версии не представлено и имена экспертов не названы.
Технологии АНБ
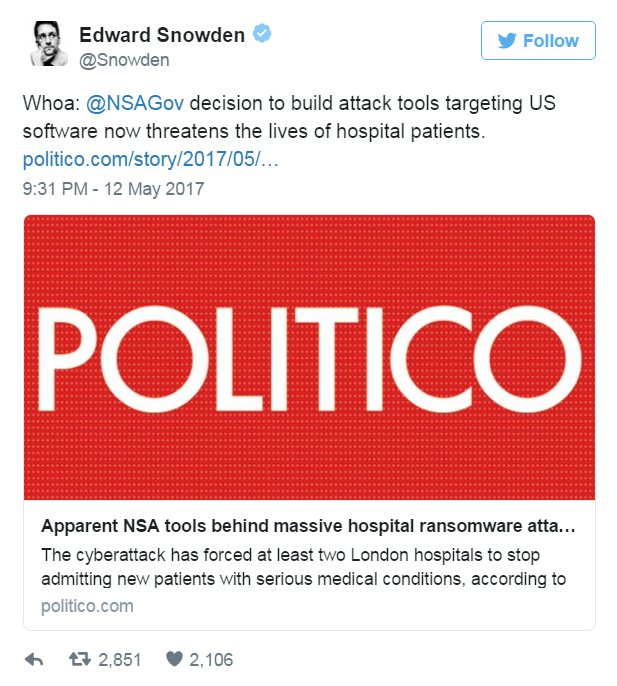
О том, что хакерская атака проводилась с использованием инструментов, разработанных Агентством национальной безопасности, сообщили сразу несколько источников. Бывший сотрудник спецслужб разоблачитель Эдвард Сноуден написал об этом в микроблоге Twitter.
«Ого! Решение АНБ создавать инструменты атаки против американского программного обеспечения теперь угрожает жизням пациентов больниц», — написал Сноуден, прикрепив к публикации ссылку на статью издания Politico.
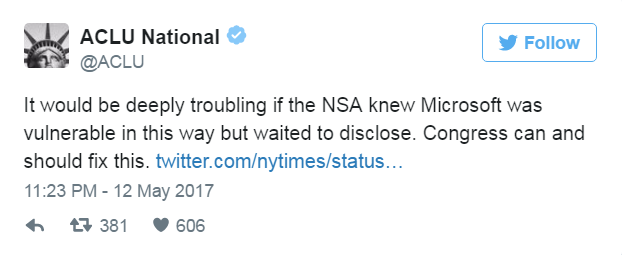
Американский союз защиты гражданских свобод также указал на то, что у АНБ могла быть информация о том, что миллионы компьютеров по всему миру, использующие Microsoft, в перспективе могут быть взломаны с помощью разработанных американской спецслужбой программ.
«Это будет вызывать озабоченность, если выяснится, что АНБ знало об уязвимых местах Microsoft, но ждало, чтобы сообщить об этом. Конгресс может и должен это исправить», — говорится в сообщении союза, опубликованном в Twitter.
На сайте Американского союза защиты гражданских свобод приводится мнение юриста организации Патрика Туми, который говорит о том, что в таких ситуациях конгресс, зная о разработках АНБ, «должен принять закон, который обяжет правительство вовремя раскрывать компаниям их уязвимые места». Только таким образом, по его оценке, можно обеспечить всеобщую цифровую безопасность.
«Реальное оружие»
Создатель зашифрованного интернет-сервера UNSEEN Крис Китце прокомментировал текущую ситуацию, назвав подобные программы настоящим оружием.
«Произошло следующее: вредоносная программа, разработанная АНБ, была похищена и теперь используется против обычных людей. Это очень серьёзно. Мы, безусловно, имеем здесь дело с реальным оружием», — рассказал эксперт.
По его мнению, главная проблема в том, что «это оружие теперь попало к преступным группировкам и используется против обычных людей, а также против компаний и правительств по всему миру».
Китц также дал несколько рекомендаций обычным пользователям — что делать, чтобы избежать или минимизировать последствия хакерских атак. «Во-первых: не нажимайте на неизвестные вам ссылки. Во-вторых: сделайте резервную копию своих данных. Если вас взломают, вы просто их восстановите и будете жить дальше», — заключил он.
Знакомый сценарий
По мнению вице-председателя Либертарианской партии США Арвина Вора, Белый дом и его спецслужбы в очередной раз допустили ошибку, позволив опасному оружию попасть не в те руки.
«Американское правительство каждый раз действует как по шаблону: оно тратит уйму времени на то, чтобы создать что-то разрушительное. Хакерские инструменты АНБ невозможно использовать во благо — только во вред. Затем, вполне ожидаемо, ситуация выходит из-под контроля», — рассказал политик.
При этом Вор проводит аналогию между использованием разрушительных IT-технологий и передачей военных знаний. По его мнению, именно по такому сценарию американские милитаристы передали ценный опыт людям, которые позже сформировали террористические организации и теперь эти знания применяются против граждан США.
«То же самое происходило ранее, когда США обучали людей, многие из которых впоследствии сформировали группировку «Аль-Каида»*. Сейчас мы имеем дело с аналогичной ситуацией, когда опыт и технологии используются не так, как было задумано. То есть каждый раз мы видим признаки всё более масштабной проблемы», — подчеркнул эксперт.
*«Аль-Каида» — террористическая группировка, запрещённая на территории России. Источник
Новостной сайт E-News.su | E-News.pro. Используя материалы, размещайте обратную ссылку.
Если заметили ошибку, выделите фрагмент текста и нажмите Ctrl+Enter