Шеф Пентагона приказал остановить кибератаки на Россию, но в ЦРУ с этим не согласны
Командование ВВС приступило к подготовке комплексной программы «Возможности ведения военных операций в киберпространстве»
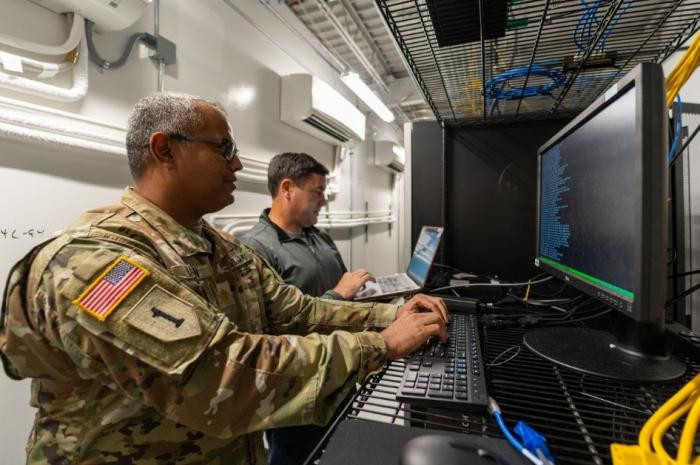
Министр обороны Пит Хегсет приказал Киберкомандованию США отказаться от планирования любых действий против России, включая наступательные цифровые действия, сообщает подконтрольное ЦРУ издание Record.
По словам трех человек, знакомых с ситуацией и говоривших на условиях анонимности из-за деликатности вопроса, Хегсет передал указание начальнику Киберкомандования генералу Тимоти Хо, который затем передал этот приказ уходящего директора по операциям Киберкомандования генерал-майора корпуса морской пехоты Райана Херитеджа.
Сообщатся, что приказ Хегсета не распространяется на Агентство национальной безопасности (АНБ), которое также возглавляет генерал Хо, и его работу по радиотехнической разведке, направленную против России.
По словам источников, точный срок действия приказа Хегсета неизвестен, хотя Киберкомандованию сообщили, что указания будут действовать в обозримом будущем.
Херитедж, который скоро выйдет на пенсию, будет отвечать за связь с соответствующими подразделениями Киберкомандования и за то, чтобы они воздержались от атак на Россию. Эта задача, как отмечает издание, вероятно, распространяется на 16-ю воздушную армию (The Sixteenth Air Forces Cyber).
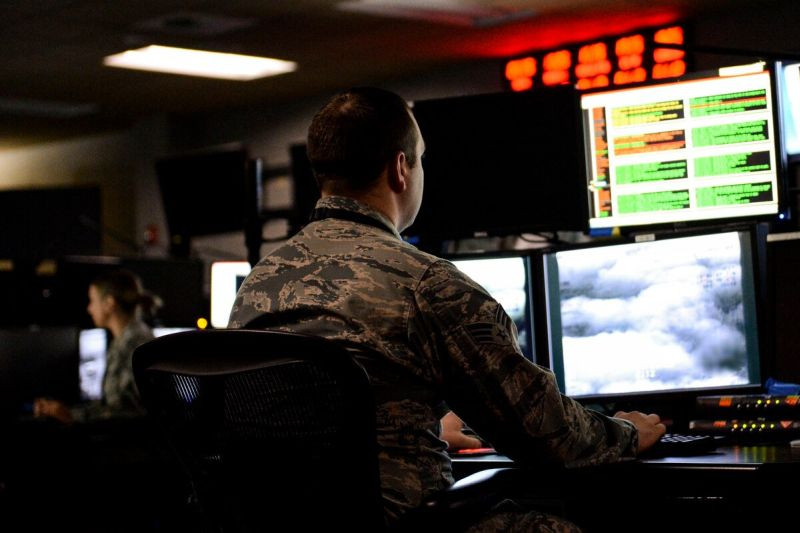
Шестнадцатая воздушная армия (ВВС Кибер) (16 AF) – подразделение ВВС США, ответственное за информационную войну, которая охватывает сбор и анализ разведданных, наблюдение, разведку, кибервойну и операции по радиоэлектронной борьбе. Её штаб-квартира находится на базе Сан-Антонио-Лэкленд в Техасе.
Источники сообщили изданию, что Киберкомандование уже приступило к составлению «оценки рисков» для Хегсета – «отчета, в котором подтверждается получение организацией его приказа, перечисляются текущие действия или миссии, которые были остановлены в результате этого решения, а также подробно описываются потенциальные угрозы, которые по-прежнему исходят от России».
Киберкомандование США, которое объединило под своим началом несколько ранее существовавших структур, в частности Соединение глобальных сетевых операций (JTF-GNO) и Объединённое командование сетевой войны (JFCC-NW), было создано в 2010 году. Агентство военных информационных систем (подразделение JTF-GNO) также было переведено в штаб-квартиру Киберкомандования в Форт-Миде.
Первоначально Вашингтон категорически отрицал наличие планов разработки наступательного кибероружия. В обнародованной летом 2011 года «Киберстратегии Пентагона» говорилось, что действия американских военных в этой сфере будут носить сугубо оборонительный характер. Но уже в декабре конгресс выделил Киберкомандованию США деньги на развитие наступательного кибероружия.
В этом же году состоялась резонансная кибератака на ядерные центрифуги Ирана с помощью компьютерного вируса Stuxnet, поражающего не только программное обеспечение, но и физически разрушающий начинку компьютеров. Это вирус был разработан, по данным The New York Times, в 2009 году совместно разведывательными службами США и Израиля.
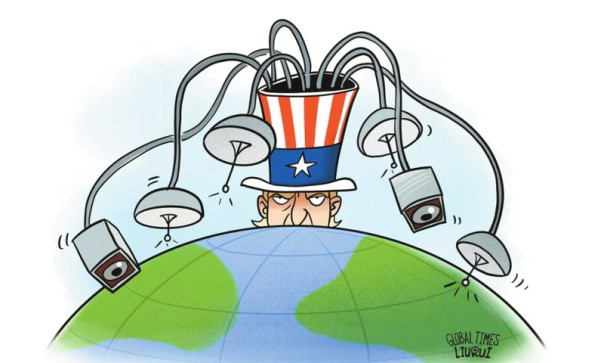
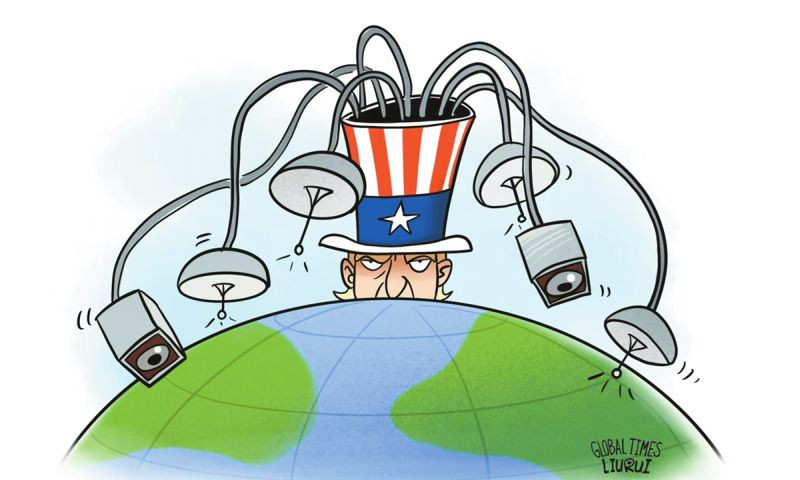
Это означает, что разработка наступательного кибероружия началась в США задолго до официального создания Киберкомандования.
В августе 2012 года на сайте госзакупок США появилась информация о двух тендерах, объявленных ВВС США и управлением перспективных научно-исследовательских разработок Пентагона DARPA.
Из первого следует, что командование ВВС приступило к подготовке комплексной программы под названием CWOC – Cyberspace Warfare Operations Capabilities («Возможности ведения военных операций в киберпространстве»). В рамках этого проекта Пентагон был намерен закупить целый ряд вредоносных программ и на первом этапе потратить на них около $10 млн.
В тендере сообщалось, что американские ВВС хотят быть в состоянии «уничтожать, ослаблять, нарушать, вводить в заблуждение, искажать и захватывать» компьютерные сети и центры управления противника. В документе, в частности, говорится о «выводе из строя, в том числе при помощи DDoS-атак, заражении и взломе операционных систем, серверов и иных сетевых устройств противника», а также об «установлении временного контроля над киберпространством».
Допускают США возможность применения кибероружия и в ходе обычных боевых действий, а также при подготовке к ним: в документе говорится о программах, которые позволили бы нанести противнику превентивный ущерб с целью ограничения его возможностей по ведению боя традиционными средствами.
В ВВС США также заявили о своей заинтересованности в методах «уничтожения, отрицания, ухудшения, нарушения, обмана, развращения или узурпации способности противника использовать домен киберпространства для своей выгоды».
«Было время, не так уж и давно, когда американские военные даже не шептались о своих планах взломать сети противников. Теперь американские вооруженные силы не могут перестать говорить об этом», – прокомментировали эту инициативу Пентагона в The Brookings Institution.
Кибератаками на Россию занимаются не только американские военные, но и другие спецслужбы, в частности ЦРУ, где сохраняется неприятие многих инициатив команды Трампа.
Издание Record, сообщившее о приказе нового главы Пентагона о прекращении кибератак на Россию, принадлежит компании Recorded Future («Записанное будущее»), спонсорами которой стали инвестиционное подразделение ЦРУ In-Q-Tel и Google Ventures. Аналитики Recorded Future используют программное обеспечение, названное ими «механизмом темпоральной аналитики» (Temporal Analytics Engine).
После того как в американских СМИ Temporal Analytics Engine стали именовать механизмом интернет-разведки (Web Intelligence Engine), то есть кибершпионажа, компания ввела запрет на использование этого термина.
«Мы сосредоточены на том, чтобы принимать критические решения для профессионалов в области безопасности с большей скоростью – мы работаем над тем, чтобы опередить угрозы, выявляя модели поведения и предоставляя разведданные, которые позволят организовать защиту от выявленных угроз. Мы создали систему многооуровневой целевой разведки, которая продвигает нас дальше к прогностическому мышлению (predictive mindset)», – пишет на сайте компании Кристофер Альберг, соучредитель и генеральный директор Recorded Future.
В подконтрольной ЦРУ компании Recorded Future не разделяют стремления Трампа дипломатическим путем добиться прекращения боевых действий на Украине и не скрывают этого.
«Президент Дональд Трамп сделал ряд ложных заявлений и требований, которые ставят его в один ряд с президентом России Владимиром Путиным, включая обвинение Украины в войне и называние лидера страны (то есть Украины. – В.П.) диктатором», – пишет принадлежащий этой компании портал Record, комментируя «пророссийский» приказ главы Пентагона.
Отметим, что в приказе Хегсета ничего не говорится о корпорации MITRE, которая, как мы писали, является мировым лидером в области кибербезопасности и принимает участие в пентагоновском проекте кибервойн, так называемом Плане-Х.
На сайте DARPA сообщается, что «План X – это основополагающая программа кибервойн, направленная на разработку платформ для министерства обороны для планирования, ведения и оценки кибервойн... С этой целью программа соединит кибер-сообщества, представляющие интерес, от научных кругов до оборонно-промышленной базы, коммерческой индустрии технологий и экспертов в области пользовательского опыта».
Компания MITRE, как сообщается на официальном сайте Пентагона, в рамках «Плана-Х» создала протоколы STIX (Structured Threat Information eXpression) и TAXII (Trusted Automated eXchange of Indicator Information), формально предназначенные для информирования о киберугрозах, а на самом деле для кибератак.
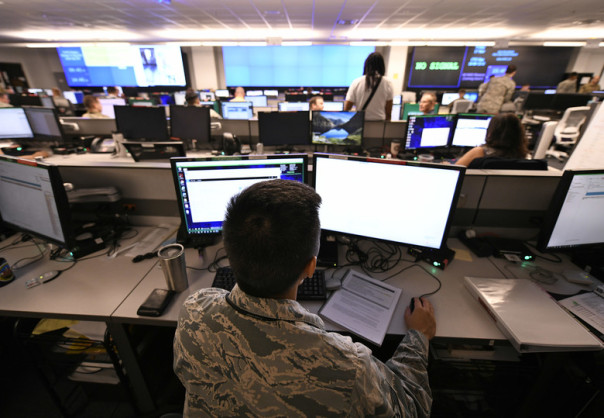
Особое место в разработках MITRE занимает программная матрица-фреймворк ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge – Тактики, техники и общеизвестные знания о злоумышленниках), своего рода виртуальная энциклопедия методик самых разных хакеров. Эта матрица даёт довольно полное представление о поведении виртуальных злоумышленников при компрометации сетей и может использоваться для наступательный операций в Интернете. В частности, ATT&CK может быть полезен в киберразведке.
Одна из самых амбициозных разработок MITRE – созданный совместно с АНБ проект Unfetter. Он расширяет возможности специалистов в области кибербезопасности выявлять и анализировать бреши в защите компьютеров.
Символичны названия самых известных программных продуктов MITRE. Как известно, Стикс (STIX) в древнегреческой мифологии – олицетворение первобытного ужаса и мрака, а также название реки в подземном царстве смерти. Аббревиатура ATT&CK тоже говорит за себя.
Можно предположить, что приказ Хегсета о прекращении планирования кибератак против России не приведет к отказу уже созданных платформ для таких атак, а просто переведёт их реализацию под эгиду ЦРУ, АНБ, а также украинских спецслужб.
Владимир Прохватилов
Министр обороны Пит Хегсет приказал Киберкомандованию США отказаться от планирования любых действий против России, включая наступательные цифровые действия, сообщает подконтрольное ЦРУ издание Record.
По словам трех человек, знакомых с ситуацией и говоривших на условиях анонимности из-за деликатности вопроса, Хегсет передал указание начальнику Киберкомандования генералу Тимоти Хо, который затем передал этот приказ уходящего директора по операциям Киберкомандования генерал-майора корпуса морской пехоты Райана Херитеджа.
Сообщатся, что приказ Хегсета не распространяется на Агентство национальной безопасности (АНБ), которое также возглавляет генерал Хо, и его работу по радиотехнической разведке, направленную против России.
По словам источников, точный срок действия приказа Хегсета неизвестен, хотя Киберкомандованию сообщили, что указания будут действовать в обозримом будущем.
Херитедж, который скоро выйдет на пенсию, будет отвечать за связь с соответствующими подразделениями Киберкомандования и за то, чтобы они воздержались от атак на Россию. Эта задача, как отмечает издание, вероятно, распространяется на 16-ю воздушную армию (The Sixteenth Air Forces Cyber).
Шестнадцатая воздушная армия (ВВС Кибер) (16 AF) – подразделение ВВС США, ответственное за информационную войну, которая охватывает сбор и анализ разведданных, наблюдение, разведку, кибервойну и операции по радиоэлектронной борьбе. Её штаб-квартира находится на базе Сан-Антонио-Лэкленд в Техасе.
Источники сообщили изданию, что Киберкомандование уже приступило к составлению «оценки рисков» для Хегсета – «отчета, в котором подтверждается получение организацией его приказа, перечисляются текущие действия или миссии, которые были остановлены в результате этого решения, а также подробно описываются потенциальные угрозы, которые по-прежнему исходят от России».
Киберкомандование США, которое объединило под своим началом несколько ранее существовавших структур, в частности Соединение глобальных сетевых операций (JTF-GNO) и Объединённое командование сетевой войны (JFCC-NW), было создано в 2010 году. Агентство военных информационных систем (подразделение JTF-GNO) также было переведено в штаб-квартиру Киберкомандования в Форт-Миде.
Первоначально Вашингтон категорически отрицал наличие планов разработки наступательного кибероружия. В обнародованной летом 2011 года «Киберстратегии Пентагона» говорилось, что действия американских военных в этой сфере будут носить сугубо оборонительный характер. Но уже в декабре конгресс выделил Киберкомандованию США деньги на развитие наступательного кибероружия.
В этом же году состоялась резонансная кибератака на ядерные центрифуги Ирана с помощью компьютерного вируса Stuxnet, поражающего не только программное обеспечение, но и физически разрушающий начинку компьютеров. Это вирус был разработан, по данным The New York Times, в 2009 году совместно разведывательными службами США и Израиля.
Это означает, что разработка наступательного кибероружия началась в США задолго до официального создания Киберкомандования.
В августе 2012 года на сайте госзакупок США появилась информация о двух тендерах, объявленных ВВС США и управлением перспективных научно-исследовательских разработок Пентагона DARPA.
Из первого следует, что командование ВВС приступило к подготовке комплексной программы под названием CWOC – Cyberspace Warfare Operations Capabilities («Возможности ведения военных операций в киберпространстве»). В рамках этого проекта Пентагон был намерен закупить целый ряд вредоносных программ и на первом этапе потратить на них около $10 млн.
В тендере сообщалось, что американские ВВС хотят быть в состоянии «уничтожать, ослаблять, нарушать, вводить в заблуждение, искажать и захватывать» компьютерные сети и центры управления противника. В документе, в частности, говорится о «выводе из строя, в том числе при помощи DDoS-атак, заражении и взломе операционных систем, серверов и иных сетевых устройств противника», а также об «установлении временного контроля над киберпространством».
Допускают США возможность применения кибероружия и в ходе обычных боевых действий, а также при подготовке к ним: в документе говорится о программах, которые позволили бы нанести противнику превентивный ущерб с целью ограничения его возможностей по ведению боя традиционными средствами.
В ВВС США также заявили о своей заинтересованности в методах «уничтожения, отрицания, ухудшения, нарушения, обмана, развращения или узурпации способности противника использовать домен киберпространства для своей выгоды».
«Было время, не так уж и давно, когда американские военные даже не шептались о своих планах взломать сети противников. Теперь американские вооруженные силы не могут перестать говорить об этом», – прокомментировали эту инициативу Пентагона в The Brookings Institution.
Кибератаками на Россию занимаются не только американские военные, но и другие спецслужбы, в частности ЦРУ, где сохраняется неприятие многих инициатив команды Трампа.
Издание Record, сообщившее о приказе нового главы Пентагона о прекращении кибератак на Россию, принадлежит компании Recorded Future («Записанное будущее»), спонсорами которой стали инвестиционное подразделение ЦРУ In-Q-Tel и Google Ventures. Аналитики Recorded Future используют программное обеспечение, названное ими «механизмом темпоральной аналитики» (Temporal Analytics Engine).
После того как в американских СМИ Temporal Analytics Engine стали именовать механизмом интернет-разведки (Web Intelligence Engine), то есть кибершпионажа, компания ввела запрет на использование этого термина.
«Мы сосредоточены на том, чтобы принимать критические решения для профессионалов в области безопасности с большей скоростью – мы работаем над тем, чтобы опередить угрозы, выявляя модели поведения и предоставляя разведданные, которые позволят организовать защиту от выявленных угроз. Мы создали систему многооуровневой целевой разведки, которая продвигает нас дальше к прогностическому мышлению (predictive mindset)», – пишет на сайте компании Кристофер Альберг, соучредитель и генеральный директор Recorded Future.
В подконтрольной ЦРУ компании Recorded Future не разделяют стремления Трампа дипломатическим путем добиться прекращения боевых действий на Украине и не скрывают этого.
«Президент Дональд Трамп сделал ряд ложных заявлений и требований, которые ставят его в один ряд с президентом России Владимиром Путиным, включая обвинение Украины в войне и называние лидера страны (то есть Украины. – В.П.) диктатором», – пишет принадлежащий этой компании портал Record, комментируя «пророссийский» приказ главы Пентагона.
Отметим, что в приказе Хегсета ничего не говорится о корпорации MITRE, которая, как мы писали, является мировым лидером в области кибербезопасности и принимает участие в пентагоновском проекте кибервойн, так называемом Плане-Х.
На сайте DARPA сообщается, что «План X – это основополагающая программа кибервойн, направленная на разработку платформ для министерства обороны для планирования, ведения и оценки кибервойн... С этой целью программа соединит кибер-сообщества, представляющие интерес, от научных кругов до оборонно-промышленной базы, коммерческой индустрии технологий и экспертов в области пользовательского опыта».
Компания MITRE, как сообщается на официальном сайте Пентагона, в рамках «Плана-Х» создала протоколы STIX (Structured Threat Information eXpression) и TAXII (Trusted Automated eXchange of Indicator Information), формально предназначенные для информирования о киберугрозах, а на самом деле для кибератак.
Особое место в разработках MITRE занимает программная матрица-фреймворк ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge – Тактики, техники и общеизвестные знания о злоумышленниках), своего рода виртуальная энциклопедия методик самых разных хакеров. Эта матрица даёт довольно полное представление о поведении виртуальных злоумышленников при компрометации сетей и может использоваться для наступательный операций в Интернете. В частности, ATT&CK может быть полезен в киберразведке.
Одна из самых амбициозных разработок MITRE – созданный совместно с АНБ проект Unfetter. Он расширяет возможности специалистов в области кибербезопасности выявлять и анализировать бреши в защите компьютеров.
Символичны названия самых известных программных продуктов MITRE. Как известно, Стикс (STIX) в древнегреческой мифологии – олицетворение первобытного ужаса и мрака, а также название реки в подземном царстве смерти. Аббревиатура ATT&CK тоже говорит за себя.
Можно предположить, что приказ Хегсета о прекращении планирования кибератак против России не приведет к отказу уже созданных платформ для таких атак, а просто переведёт их реализацию под эгиду ЦРУ, АНБ, а также украинских спецслужб.
Владимир Прохватилов
Новостной сайт E-News.su | E-News.pro. Используя материалы, размещайте обратную ссылку.
Если заметили ошибку, выделите фрагмент текста и нажмите Ctrl+Enter


