Как передает канал "Россия 24", об этом сообщили в киберполиции Украины.
Более того — задержали жителя Днепропетровской области, который подробно рассказывал в социальных сетях, как заразить Petya собственный компьютер, и даже разместил вирус на файлообменнике.
До этого в массовой атаке Украина обвиняла российские спецслужбы.
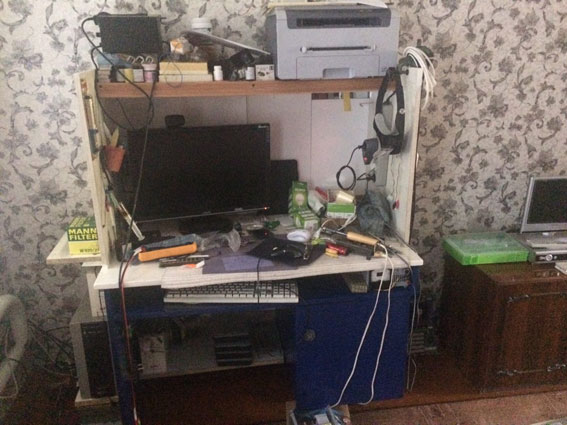
По данным РИА Новости, задержание хакера произошло в Черниговской области. Был проведен обыск у него на квартире, в ходе которой изъяли компьютерную технику. В итоге, сотрудники украинской киберполиции обнаружили файлы с вредоносным программным обеспечением.
Был также установлен перечень украинских компаний, которые решили воспользоваться мощной хакерской атакой и намеренно загрузили себе Petya для сокрытия своей преступной деятельности и уклонения от уплаты штрафных санкций государству.
27 июня 2017 года глобальная атака вируса-вымогателя поразила it-системы многих стран, в большей степени затронув Украину. Нападению подверглись компьютеры нефтяных, энергетических, телекоммуникационных, фармацевтических компаний, аэропортов, банков, а также государственных органов. Источник

В Черниговской области задержали распространителей вируса Petya.A
Полиция задержала подозреваемого в распространении на Украине вируса Petya.A, который в конце июня на время парализовал работу ключевых объектов инфраструктуры страны.
Об этом сообщается на сайте управления Национальной полиции Украины по Черниговской области
По данным правоохранителей, 51-летний мужчина из Днепропетровской области выложил в файлообменниках и соцсетях видео с описанием процесса запуска вируса Petya.A на компьютерах и прикрепил к нему ссылку на вредоносное программное обеспечение. Сам мужчина рассказал, что после хакерской атаки в июне этого года он загрузил вирус к своему аккаунту на файлообменном сервере, а ссылки на файл загрузил в свой блог.
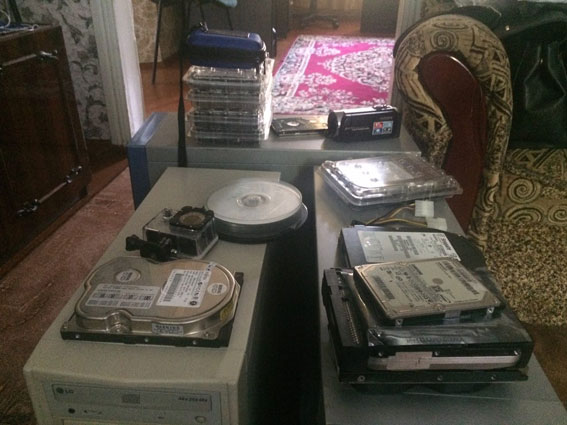
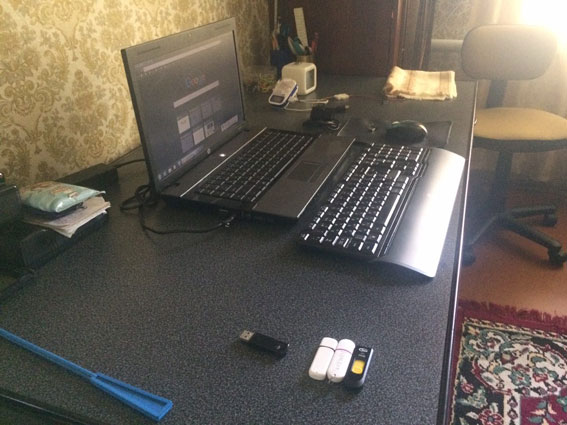
В полиции установили, что Petya.A был скачан 400 раз. Как выяснили следователи, вредоносное ПО скачивали компании, чтобы скрыть следы «своей преступной деятельности и уклонение от уплаты штрафных санкций государству». В ходе обысков в квартире мужчины полиция обнаружила компьютерную технику, с помощью которой распространялся компьютерный вирус, а также файлы с вредоносным ПО. Уголовное дело возбуждено по ч.1 ст.361 УК Украины (Несанкционированное вмешательство в работу электронно-вычислительных машин).
Напомним, в конце июня компьютеры десятков крупных компаний и госструктур в России и на Украине подверглись атаке вируса-вымогателя Petya.A. Позднее стало также известно об атаках на компьютеры в США, Индии и Китае. Вирус шифрует информацию на жестком диске компьютера, после чего на экране появляется требование перевести 300 долларов в биткоинах в качестве выкупа за возобновление работы. Источник


